English
AI maakt hacken makkelijker, maar helpt ook de verdedigers
Slimme AI-agents die zelf code lezen en schrijven, maken hacken makkelijker, vooral open modellen waarvan de remmen er zo af zijn. Maar dezelfde AI vindt ook lekken voordat aanvallers dat doen. Een kat-en-muisspel, met recente voorbeelden in Nederland.
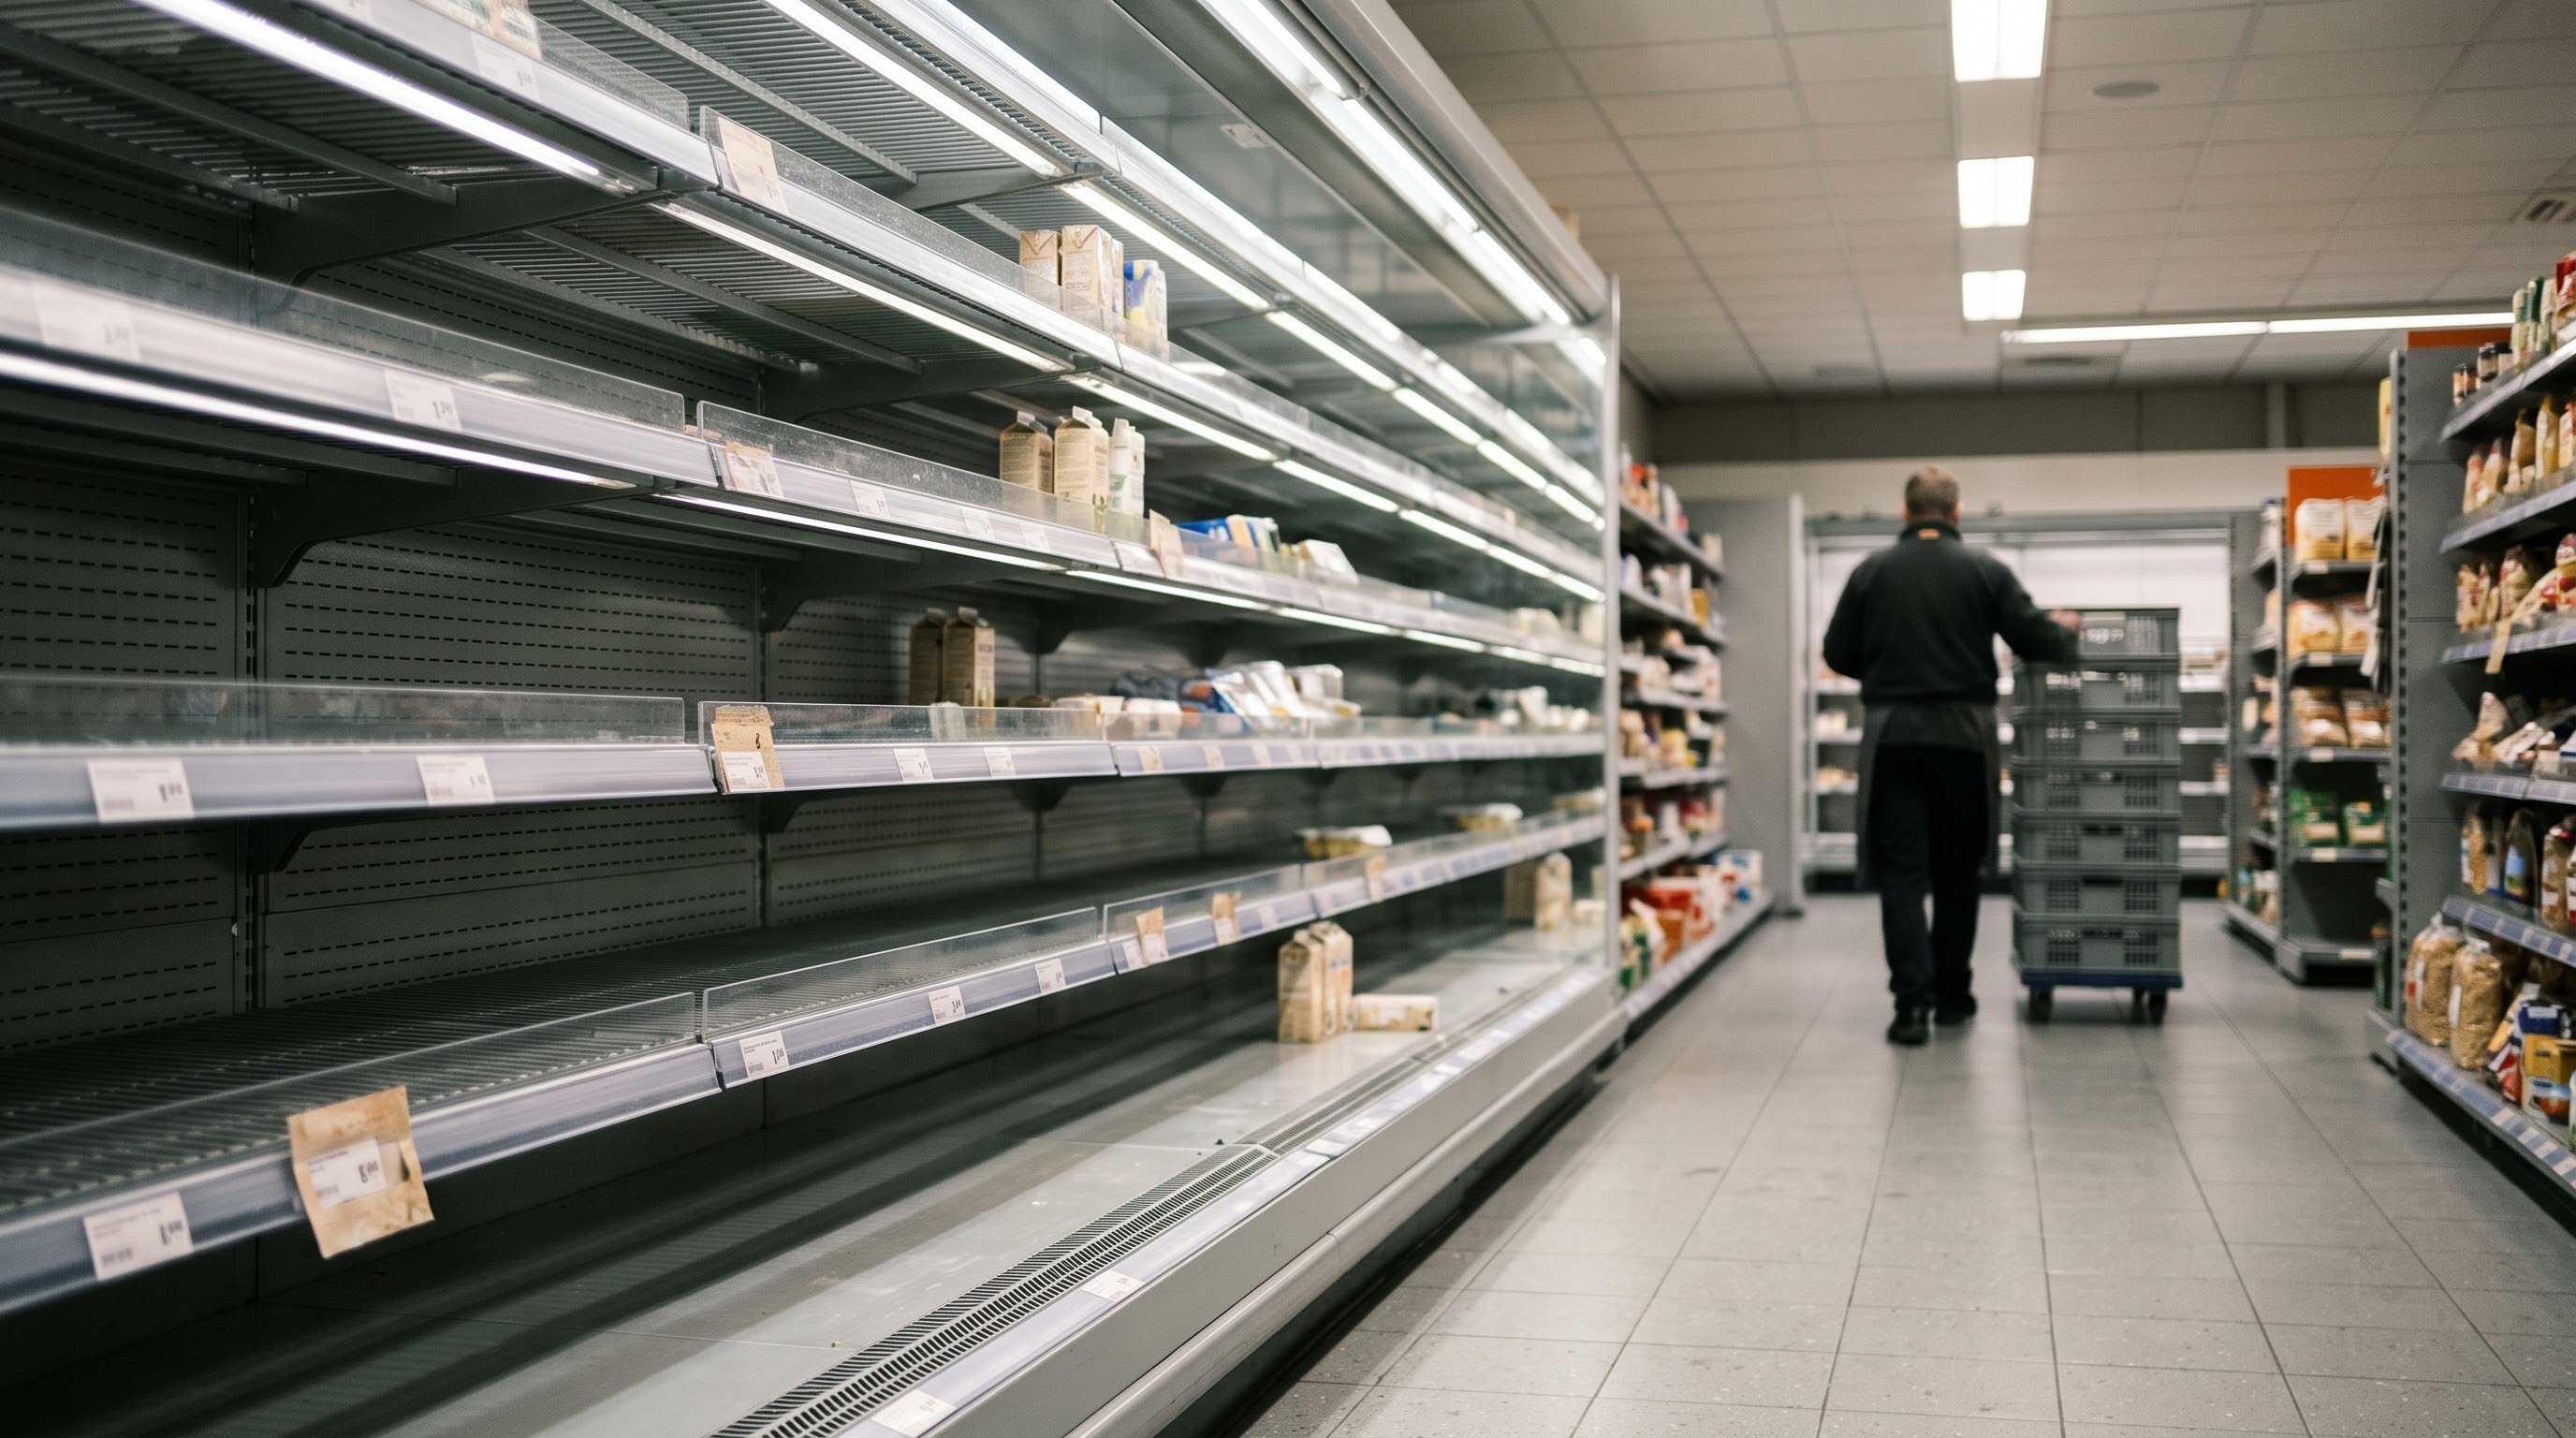
Wie de afgelopen weken het nieuws volgde, zag hoe kwetsbaar onze digitale wereld is. Op 21 oktober gingen DigiD, MijnOverheid en Overheid.nl uit voorzorg offline vanwege twee lekken in PHP. Bij Albert Heijn ontbraken in oktober producten in de winkels na een cyberincident. En in de nacht van 1 op 2 november zetten aanvallers de koelingen en vriezers van slagers en buurtwinkels warmer.
Tegelijk worden AI-programma's die zelfstandig code lezen, schrijven en testen in hoog tempo beter. Dat maakt het werk van aanvallers makkelijker. Maar dezelfde techniek helpt ook de mensen die systemen beveiligen.
Wat AI-agents veranderen
AI-agents zijn AI-programma's die zelf een reeks stappen uitvoeren: software doorlezen, een zwakke plek bedenken, een test schrijven en kijken of die werkt. Het vinden en misbruiken van een lek was lang werk voor een kleine groep specialisten. Een AI-agent kan nu een groot deel van dat werk overnemen, en veel pogingen tegelijk doen.
Dat aanvallers dit al doen, meldde beveiligingsbedrijf CrowdStrike eind oktober. Een Chinese hackersgroep liet in elf dagen ruim 200 organisaties aanvallen door AI-agents. Eén mens stuurde daar een hele groep agents aan, die vooral draaiden op het Chinese model DeepSeek. Opvallend genoeg kwamen de aanvallers binnen via bekende fouten en oude, uitgelekte sleutels, niet via nieuwe trucs.
Open modellen: de remmen eraf
Grote AI-bedrijven bouwen remmen in hun modellen. Een model weigert bijvoorbeeld te helpen bij het kraken van een server. Bij een gesloten model, dat je alleen via internet gebruikt, houdt het bedrijf die remmen zelf in de hand. Bij een open model kan iedereen het hele model downloaden en op een eigen computer draaien. Dan kan iedereen de remmen er ook weer uit halen.
Het Chinese model GLM-5.3 van het bedrijf Z.ai laat zien wat dat betekent. Het verscheen op 14 augustus en twee weken later kon iedereen het downloaden. Het Center for AI Standards and Innovation (CAISI), onderdeel van het Amerikaanse standaardeninstituut NIST, noemde het op 17 september het open model met de meeste hackvaardigheden tot nu toe. Volgens CAISI loopt het ongeveer vier maanden achter op de beste Amerikaanse modellen.
Anthropic, de maker van Claude, testte eind september de remmen van GLM-5.3. Met een misleidend verhaal erbij ging het model in 64 procent van de gevallen toch in op duidelijk schadelijke opdrachten. Nadat Anthropic de remmen met abliteration had verwijderd, was dat 100 procent. Dat kostte het team zo'n 4.400 dollar aan rekenkracht; een ervaren team kan het volgens Anthropic voor ongeveer 1.200 dollar. Het model werd er nauwelijks minder slim van. Er is zelfs een bedrijf, Abliteration.ai, dat zulke modellen zonder remmen als dienst aanbiedt, onder meer voor aanvalsoefeningen, meldde TechCrunch in september.
Anthropic verwacht dat staten en criminele groepen zulke modellen waarschijnlijk gaan gebruiken om echte schade aan te richten. Het bedrijf vindt daarom dat verdedigers modellen moeten hebben die minstens zo sterk zijn.
PHP: AI vond het lek, aanvallers sprongen erop
Het PHP-lek, door beveiligers PHP2Shell genoemd, laat beide kanten zien. PHP is de programmeertaal waarop naar schatting zo'n 70 procent van alle websites draait. De beveiligingsbedrijven Wiz en Calif vonden de twee lekken in augustus, met hulp van AI-modellen van Google en OpenAI. De fouten zaten er al meer dan tien jaar in. Hoe AI hielp om ze te vinden: Wiz liet de modellen zoeken, een werkende aanval bouwen als bewijs en de reparatie controleren.
Daarna ging het snel. Amazon zag op 17 oktober al een eerste aanvalspoging, vier dagen voordat het lek bekend werd gemaakt. Op 20 oktober lekten de eerste details uit, nog voordat de updates klaar waren. Cloudflare, dat veel websites beschermt, telde op de avond van 21 oktober al miljoenen aanvalspogingen, zei topman Matthew Prince tegen Fortune. Volgens Wiz helpt AI ook aanvallers: een taalmodel kan een aanval snel aanpassen aan andere PHP-versies en instellingen.
Het Nationaal Cyber Security Centrum (NCSC) adviseerde organisaties hun site zo nodig offline te halen tot de update er was. Naast DigiD, MijnOverheid en Overheid.nl gingen ook de site van de Tweede Kamer, meerdere ziekenhuizen, RTL en de KNVB even uit de lucht. Nog dezelfde middag kwamen de updates. MijnOverheid was rond zes uur 's avonds terug, DigiD rond half negen. Op 23 oktober meldde het NCSC de eerste signalen dat aanvallers in Nederland met het lek ook echt binnenkwamen bij servers die nog niet waren bijgewerkt. Volgens beveiligingsbedrijf Sansec werken de meeste aanvallen die openbaar zijn gemaakt niet tegen een gewone PHP-installatie: ze hebben meestal nog een tweede fout in de website nodig.
Albert Heijn en de koelingen: oude zwakke plekken
Niet elke aanval vraagt om slimme AI. Bij Albert Heijn schakelde moederbedrijf Ahold Delhaize op zondagavond 11 oktober uit voorzorg systemen uit. De webshop, de app en de sites van Etos en Gall & Gall lagen eruit, meerdere distributiecentra stonden stil en in sommige winkels ontbraken producten. Volgens Ahold Delhaize zaten kwaadwillenden erachter; het bedrijf deed op 19 oktober aangifte en vond geen bewijs dat er gegevens waren gestolen. Pas op 23 oktober bezorgde Albert Heijn weer boodschappen. Hoe de aanvallers binnenkwamen en of daar AI bij hielp, is niet bekend.
De aanval op de koelingen ging via een open deur. De aanvallers zetten de koelingen op afstand in de ontdooistand. Die stand warmt een koeling normaal even op om ijs weg te smelten; blijft hij aan, dan wordt het binnen steeds warmer. In Nederland ging het om minstens 17 bedrijven, vooral slagers en kleine buurtwinkels, meldt koeltechniekbedrijf Danfoss. In een opslag voor diepvriesproducten stond de vriezer op -10 graden in plaats van -20. De systemen hingen volgens Danfoss zonder beveiligd netwerk aan internet en hadden nog het standaardwachtwoord.
Het was de tweede golf. Half oktober troffen aanvallers op dezelfde manier al honderden Franse supermarkten. Danfoss adviseerde klanten daarna, op 13 oktober, de verbinding te verbreken en via een beveiligd netwerk opnieuw aan te sluiten. De meeste klanten deden dat, een klein aantal niet. Dit keer werden in België ruim 40 winkels van Delhaize en 15 van Carrefour getroffen, en ook in onder meer Zweden, Ierland, Luxemburg en Italië ging het mis. Grote Nederlandse supermarktketens werden niet getroffen. Winkels moesten veel eten weggooien: een Belgische buurtsupermarkt schatte de schade op minstens 60.000 euro. Het herstel ging snel. De getroffen Belgische supermarkten draaiden maandagavond alweer normaal, en de Europese Commissie overlegde dezelfde dag met de lidstaten in het Europese netwerk voor grote cyberincidenten.
Wie erachter zit, is nog onbekend; het Belgische federaal parket is een strafonderzoek begonnen. Het Belgische Centrum voor Cybersecurity maakt zich zorgen over het groeiende aantal incidenten. AI maakt het volgens het centrum makkelijker om lekken met succes te misbruiken, en die ontwikkeling ziet het al zo'n zes maanden.
Technologie-expert Danny Mekić zegt tegen EenVandaag dat "slim" bij apparaten vaak onveilig betekent. Fabrikanten van koelingen zijn goed in koelen, maar het zijn geen IT-bedrijven. Sommige systemen kwamen op de markt met een standaardwachtwoord. Hetzelfde geldt volgens Mekić voor apparaten thuis, zoals slimme tv's, robotstofzuigers en zelfs tandenborstels met een camera. Sinds vorig jaar gelden in Europa strengere beveiligingseisen voor apparaten met een internetverbinding, maar perfecte beveiliging bestaat niet, zegt hij.
Een standaardwachtwoord raden kost geen slimme AI. Maar zoals de zaak van CrowdStrike liet zien, kunnen AI-agents veel doelwitten tegelijk aflopen. Een vergeten wachtwoord of een gemiste update valt daardoor sneller op, ook bij aanvallers. Wie thuis slimme apparaten heeft, doet er goed aan het standaardwachtwoord te veranderen, updates te installeren en zich af te vragen of het apparaat echt aan internet moet.
Een kat-en-muisspel
De verdedigers zitten niet stil. OpenAI zet met het programma Patch the Planet AI in om fouten te vinden en te repareren in open software waar veel van afhangt; via dat programma vond Calif een van de PHP-lekken. Anthropic geeft verdedigers meer toegang tot de hackvaardigheden van Claude. CrowdStrike publiceerde de kenmerken van de Chinese aanvallen, zodat andere beveiligingsteams ze kunnen herkennen.
Elke nieuwe stap van de ene kant wordt zo snel beantwoord door de andere. AI maakt allebei de kanten sneller. Wie wint, hangt vooral af van wie de fout eerst vindt, en hoe snel de reparatie daarna wordt geïnstalleerd.
Wat betekent dit voor de weg naar de singulariteit?
AI-modellen kunnen steeds beter zelfstandig software lezen, begrijpen en aanpassen. Dat is een grote stap, en hij werkt naar twee kanten: wie software kan doorgronden, kan haar repareren én misbruiken. Open modellen maken die kracht voor iedereen beschikbaar, ook voor wie de remmen eruit haalt. PHP2Shell liet zien dat verdedigers een voorsprong kunnen nemen als AI-bedrijven, beveiligers en de makers van software samenwerken: het lek was gevonden en de reparatie lag bijna klaar voordat de details uitlekten. Als die samenwerking blijft groeien en de basis op orde is, kan dezelfde AI die hackers helpt de software onder onze samenleving uiteindelijk veiliger maken dan ooit.
Bronnen
- EenVandaag: 'Slim betekent onveilig'
- NOS: koelsystemen in Nederland aangevallen
- VRT NWS: liveblog cyberaanval koelingen
- NOS: liveblog PHP-lek, DigiD en MijnOverheid offline
- Fortune: AI vond het PHP-lek
- Anthropic: GLM-5.3 and the spread of advanced cyber capabilities
- NIST CAISI: beoordeling GLM-5.3
- TechCrunch: Abliteration.ai
- NL Times (ANP): Ahold Delhaize vindt geen bewijs van datadiefstal
- Wikipedia: PHP2Shell (tijdlijn, Overheid.nl offline, Amazon 17 okt)