English
Google ontneemt criminelen de controle over 1,3 miljoen tv-boxen met ingebouwde achterdeur
Google en zes partners hebben de servers uitgeschakeld waarmee ruim 1,3 miljoen Android TV-boxen op afstand werden bestuurd. Volgens Google bouwde fabrikant Videostrong de verborgen software er zelf in. Het bedrijf mag geen apparaten met Googles keurmerk meer maken.
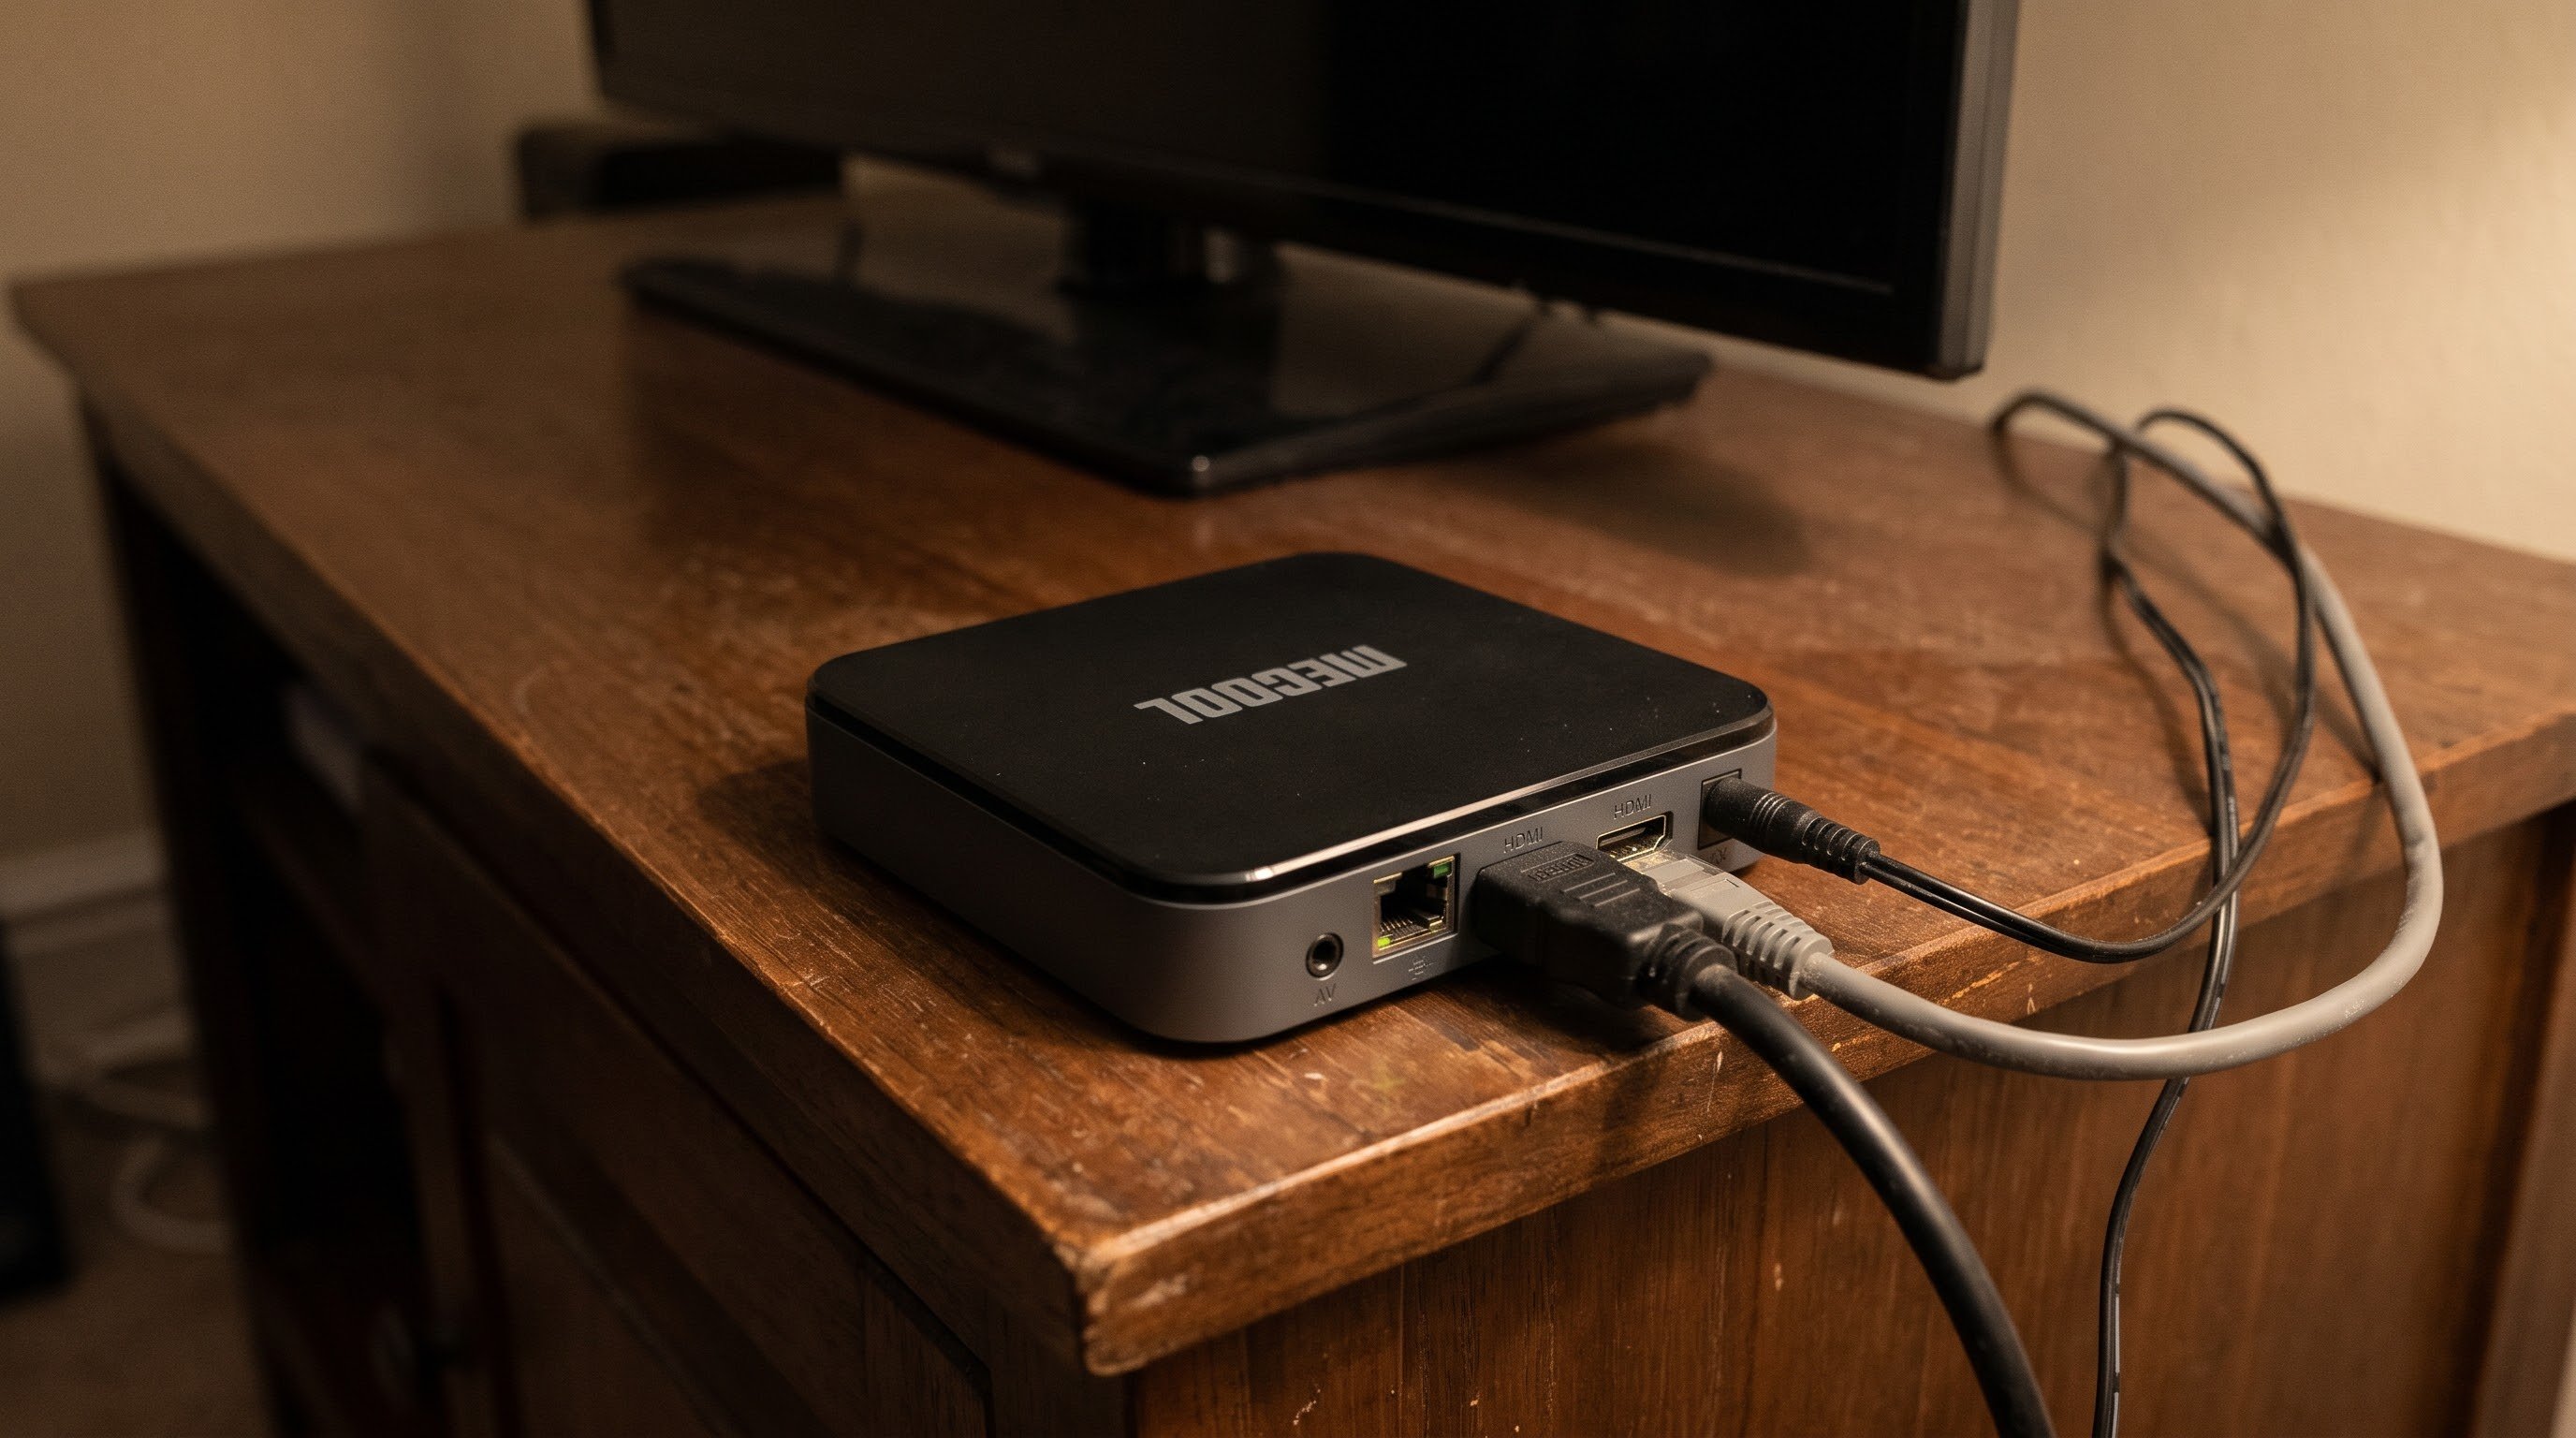
Google heeft op maandag 2 november bekendgemaakt dat het samen met partners een botnet van meer dan 1,3 miljoen tv-boxen heeft uitgeschakeld. Een botnet is een groot aantal apparaten die zonder dat de eigenaar het weet op afstand worden bestuurd. De actie zelf vond de week ervoor plaats. Google werkte samen met de Japanse nationale politie, het Amerikaanse netwerkbedrijf Lumen en vier beveiligingsbedrijven: HUMAN Security, TrendAI, Plume, dat het verdachte verkeer van de boxen opmerkte, en Synthient, dat de achterdeur naar de maker herleidde.
Bijzonder is hoe de boxen in het botnet terechtkwamen. Ze werden niet gehackt: de verborgen software die de besturing op afstand mogelijk maakte, een zogeheten achterdeur, zat er al in toen ze de fabriek verlieten. Google zegt met grote zekerheid dat de Chinese fabrikant Videostrong Technology uit Shenzhen die achterdeur zelf heeft gebouwd en er jarenlang geld mee heeft verdiend. Videostrong maakt tv-boxen onder zijn eigen merk Mecool en voor andere merken. Het bewijs tegen het bedrijf bestond onder meer uit een GitHub-account met de naam van Videostrong erin en een technisch document dat de onderzoeksdirecteur van het bedrijf had ondertekend. Google noemt het een onaanvaardbare schending van het vertrouwen van gebruikers.
Een fabrikant met Googles keurmerk
Fabrikanten die Googles apps, zoals de Play Store, op hun apparaten willen zetten, moeten die apparaten eerst door Google laten testen. Slagen ze, dan krijgen ze Googles keurmerk. Videostrong had dat keurmerk. Volgens Google verstopte het bedrijf de achterdeur zo dat die door een gat in de tests glipte: de kwaadaardige code werd pas geladen nadat het apparaat voor de tweede keer was opgestart. Tijdens de test was er dus niets verdachts te zien.
Niet alle boxen in het botnet hadden het keurmerk. Volgens Plume zaten er ook boxen tussen die draaien op de vrij beschikbare basisversie van Android, zonder Googles apps en zonder test door Google. Bij een eerder groot botnet in tv-boxen, BadBox 2.0, ging het volgens Google alleen om zulke goedkope apparaten zonder keurmerk. Dat nu een fabrikant met keurmerk zelf de achterdeur inbouwde, maakt deze zaak anders.
Wat de achterdeur kon
De achterdeur, die x.cpe heet, mocht op de box alles wat Android zelf mag. Daardoor konden de bedieners ongemerkt apps installeren, de ingebouwde virusscanner van Android uitzetten, meekijken via schermafbeeldingen, op afstand op knoppen drukken, opdrachten uitvoeren en de internetverbinding van de box doormeten. Google zag dat ze ook echt gegevens van gebruikersaccounts en van de boxen zelf ophaalden.
De eigenaar kon de achterdeur niet kwijtraken. Ze zit in de firmware, de basissoftware die de fabriek op het apparaat zet. Daarnaast bewaart de box een reservekopie in een deel van het geheugen waar de gebruiker niet bij kan. Wie de achterdeur toch verwijdert, ziet haar na een herstart vanuit die kopie terugkomen.
Toegang verhuurd aan criminelen
Videostrong verdiende volgens Google aan de boxen door toegang te verkopen aan criminele partners, die er hun eigen software op lieten zetten. Een deel van die software pleegde advertentiefraude: de box klikt onzichtbaar op advertenties, zodat adverteerders betalen voor reclame die niemand heeft gezien. Andere software, onder meer van de proxybedrijven Linkfog, NetNut en Traffmonetizer, verhuurde de internetaansluiting van de eigenaar. Klanten van zo'n dienst sturen hun internetverkeer dan via de box in iemands huiskamer, zodat niet te zien is waar dat verkeer echt vandaan komt.
De software van die criminele partners stond niet alleen op de boxen van Videostrong. Ze draaide ook op andere apparaten die langs andere wegen besmet waren geraakt. Omdat de coalitie ook de servers van die partners offline haalde, kunnen de criminelen volgens Google nog minstens 10 miljoen andere apparaten niet meer besturen.
Wat eigenaren kunnen doen
Nu de servers uit de lucht zijn, kunnen de criminelen de boxen niet meer bedienen. De achterdeur zelf zit er nog wel in. Google heeft Videostrong en eventuele toekomstige dochterbedrijven verbannen: ze mogen geen apparaten met Googles keurmerk meer maken of software leveren aan fabrikanten die dat wel doen. Daarnaast heeft Google zijn test aangepast en controleert het de firmware van Android TV-apparaten met keurmerk beter.
Synthient raadt eigenaren aan zo'n box niet meer te gebruiken. Google adviseert om apparaten als tv-boxen alleen te kopen van betrouwbare fabrikanten en daarvoor de lijst van fabrikanten met Googles keurmerk te bekijken. Videostrong en zijn merk Mecool staan daar niet op. Verder raadt Google aan om de virusscanner van Android aan te laten staan en op te passen met apps die geld beloven voor het "delen" van je internetverbinding.
Gavin Reid, hoofd beveiliging bij HUMAN Security, zegt dat zulke botnets bestaan omdat er geld mee te verdienen is. Door de servers aan te pakken waarmee de criminelen dat geld verdienen, wordt het volgens hem duurder en minder aantrekkelijk om een botnet op te zetten.
Wat betekent dit voor de weg naar de singulariteit?
In huizen staan steeds meer apparaten die met internet verbonden zijn: tv-boxen, slimme speakers, camera's, en straks ook huishoudrobots. Zulke apparaten kunnen ons alleen helpen als we erop kunnen vertrouwen dat de fabrikant er niets stiekems in stopt. Deze zaak laat zien dat één test vóór de verkoop daarvoor niet genoeg is, en Google past zijn controle daar nu op aan. Ze laat ook zien dat techbedrijven, beveiligers en politie samen een botnet van deze omvang uit handen van criminelen kunnen halen. Elke keer dat dat lukt, worden de verbonden apparaten waar we steeds meer op leunen een stukje veiliger.